‎Permitir que sus clientes protejan su lugar de trabajo híbrido‎

‎El cambio generalizado al trabajo remoto a principios del año pasado catalizó lo que nuestro CEO Satya Nadella ‎‎describió‎‎ como «dos años de transformación digital en dos meses». ‎

‎Ahora, se espera una nueva ola de cambio a medida que las organizaciones a nivel mundial cambian a un lugar de trabajo híbrido. ‎

‎Si bien este ritmo vertiginoso de evolución impulsada por la tecnología genera nuevas y emocionantes oportunidades para todo el ecosistema de socios de Microsoft, también descubre nuevos desafíos para que nuestros clientes naveguen, y una de las principales preocupaciones para cualquier organización es la ciberseguridad. Los cambios masivos en cómo y dónde trabajamos han generado nuevos tipos de amenazas de los malos actores cibernéticos, y se espera que la adopción más amplia del lugar de trabajo híbrido resulte en vulnerabilidades adicionales. ‎

‎Microsoft ‎‎procesa‎‎ más de 8 billones de señales cada 24 horas y repelió un récord de 30 mil millones de amenazas de correo electrónico el año pasado. A pesar de estos esfuerzos, el mundo ha entrado en lo que ‎‎el CVP de Microsoft, Vasu Jakkal,‎‎ se refirió como «un reino de ataques de siguiente nivel». Todos nosotros debemos evolucionar perpetuamente nuestros procesos de seguridad para mantenernos al día con los sofisticados ataques de los ciberdelincuentes y ‎‎los hackers de los estados nacionales,‎‎y nuestros clientes confían en los socios más que nunca para ayudarlos a tomar las medidas correctas para mantener seguros los datos de sus organizaciones. ‎

‎Estamos comprometidos a garantizar que los socios tengan los recursos, las herramientas y la orientación necesarios para ayudar a los clientes a evolucionar sus prácticas de seguridad. Estas son áreas específicas de enfoque que ayudan a los socios a abordar los problemas de seguridad, cumplimiento e identidad para los clientes. ‎

‎Adopción de la autenticación multifactor‎ 

‎Las contraseñas son ineficaces y costosas de administrar, mientras que otras formas de autenticación ofrecen una experiencia más segura y fácil de usar. Requerir más de una forma de autenticación, o autenticación multifactor (MFA), también es más eficaz para comprobar la identidad y, como resultado, aumentar la seguridad. ‎‎Según Microsoft CISO Bret Arsenault,‎‎»El uso de MFA es la práctica de seguridad más efectiva que las empresas no están empleando». Ha encabezado una campaña para eliminar las contraseñas por completo en Microsoft, y más del 90 por ciento de nuestra fuerza laboral actualmente utiliza métodos de autenticación alternativos. ‎

‎Al ayudar a los clientes a adoptar la autenticación multifactorial, los socios pueden ayudarlos a reducir drásticamente el riesgo de sus organizaciones. Sorprendentemente, solo el 18% de nuestros clientes tienen MFA activado. Teniendo en cuenta que cualquier cliente con una suscripción de servicio comercial (como Azure o Microsoft 365) puede activar MFA sin costo adicional, es una obviedad utilizar esta poderosa herramienta de defensa. Como la vicepresidenta sénior de Microsoft, Ann ‎‎Johnson, compartió‎‎recientemente: «El uso de bloques de MFA bloquea el 99,9 por ciento de los hackeos de cuentas a los que se enfrentan su organización y sus clientes, en promedio». Y en un mundo donde redes enteras de proveedores y otras empresas de terceros comparten información, cerrar las vulnerabilidades de una organización puede ayudar a aumentar la seguridad. ‎

‎Migración a la nube‎ 

‎Las organizaciones deben seguir evaluando la migración a la nube para aumentar la seguridad. Mantener y defender los centros de datos locales puede ser costoso y llevar mucho tiempo. Recurrir a la nube externaliza gran parte de ese trabajo, lo que permite a su personal de TI priorizar su tiempo para centrarse en problemas de alto valor. ‎‎Según‎‎ Ann Johnson, «Con más empresas que confían en la tecnología de la nube, el desarrollo de una estrategia integral de ciberresiliencia como parte de un enfoque holístico de la resiliencia operativa hace que la preparación para una amplia gama de contingencias sea menos complicada». ‎

‎Incorporamos la seguridad en todos nuestros productos y soluciones. La migración a Microsoft Azure permite a las empresas beneficiarse de las protecciones que ofrecen Microsoft Azure Sentinel, Microsoft Azure Active Directory, Microsoft Azure Purview y mucho más. Para revisar las últimas actualizaciones de seguridad relacionadas con Azure, puede leer mi blog sobre los‎‎ anuncios de seguridad‎‎ que hicimos durante Microsoft Ignite 2021 en marzo. ‎

‎Mejorar la capacitación de su fuerza de trabajo‎ 

‎La industria de la ciberseguridad se enfrenta a una escasez de trabajadores, lo que complica aún más mantenerse al día con la constante avalancha de ciberataques. Al crear los conjuntos de habilidades de seguridad dentro de su organización, puede posicionar mejor a su empresa para protegerse y ofrecer servicios valiosos y orientación a los clientes.‎

‎Nos esforzamos por garantizar que los socios tengan los recursos de capacitación y capacitación necesarios para mantener a su equipo preparado para manejar amenazas cibernéticas cada vez más complejas. Utilice nuestra ‎‎guía de habilitación‎‎ para encontrar cursos y recursos en línea. Nos complace anunciar que hemos lanzado cuatro nuevas certificaciones de seguridad, cumplimiento e identidad, que incluyen: ‎

  • ‎La ‎‎certificación de fundamentos de seguridad, cumplimiento e identidad de Microsoft‎‎ puede ayudar a las personas a mostrar conocimientos fundamentales de seguridad, cumplimiento e identidad en los servicios de Microsoft relacionados y basados en la nube. Puede ‎‎prepararse‎‎ para esta nueva certificación aprendiendo los conceptos y capacidades de las soluciones de seguridad, cumplimiento y administración de identidades y acceso de Microsoft. ‎
  • ‎La ‎‎certificación de administrador de Information Protection‎‎ puede ayudar a las personas a mostrar el conocimiento de los conceptos de datos principales y cómo se implementan mediante los servicios de datos de Azure.The Information Protection Administrator Certification can help individuals showcase knowledge of core data concepts and how they’re implemented using Azure data services. ‎
  • ‎La ‎‎Certificación de Administrador de Identidad y Acceso‎‎ puede ayudar a las personas a mostrar el conocimiento de los principios básicos de gobierno de identidad, así como garantizar un ciclo de vida de identidad adecuado. ‎
  • ‎La ‎‎certificación security operations analyst‎‎ puede ayudar a las personas a mostrar conocimientos sobre la mitigación de amenazas mediante soluciones de seguridad, cumplimiento e identidad de Microsoft, así como la realización de actividades proactivas de búsqueda de amenazas. ‎

‎En las próximas semanas, lanzaremos una nueva especialización avanzada de Hybrid Cloud Security. Esto ayudará a lograr un nivel único de diferenciación para las organizaciones ‎‎asociadas,‎‎ además de las actuales especializaciones avanzadas relacionadas con la seguridad para administración de identidad y acceso, protección y gobierno de la información y protección contra amenazas. ‎

‎La transformación digital continuará remodelando industrias enteras, y como lo hace, nuevas vulnerabilidades estarán expuestas. Si bien ninguna organización está exenta del riesgo cibernético, al usar la combinación correcta de recursos, conocimientos y herramientas, los socios pueden ayudar a nuestros clientes a forjar defensas que puedan reducir la probabilidad y el impacto de una violación. A medida que continuamos trabajando juntos, confío en que podamos estar a la altura del desafío de proteger nuestros datos colectivos, tanto ahora como en el futuro. ‎

Gracias a la consultoria de CADE podemos ayudarte asegurar que estas SEGURO!

visítanos cade.com.mx/diagnostico
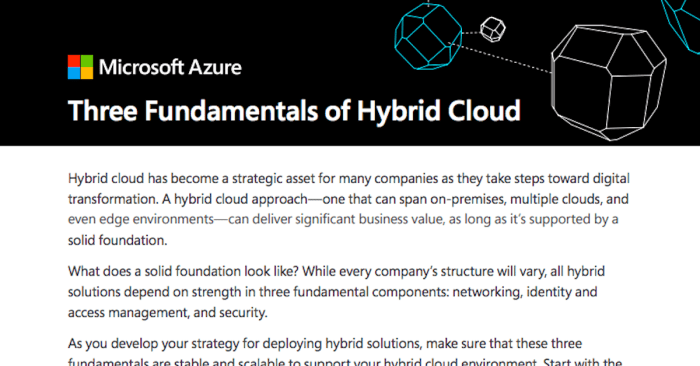
3 principios fundamentales para una nube híbrida exitosa

Aprenda a gestionar la infraestructura con mayor facilidad, innovar más rápido y mejorar la seguridad mediante la nube híbrida. Lea esta página para obtener orientación sobre el uso de tres principios fundamentales para crear su estrategia de nube híbrida: establecer contactos, gestión de identidad y acceso y seguridad.

View: 3 principios fundamentales para una nube híbrida exitosa

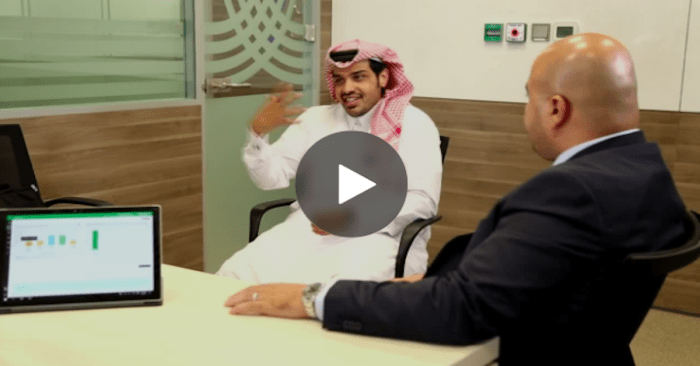
Shipping company navigates to the cloud, boosts security, cuts operating costs by 50 percent

La compañía naviera y marítima catarí Nakilat tiene una de las flotas más grandes del mundo de buques transportadores de gas natural licuado (GNL), transportando GNL desde Catar hasta los mercados mundiales. Para aumentar su ventaja competitiva, Nakilat quería mejorar la productividad y la movilidad de sus empleados, sin afectar la seguridad de los datos. Usa Microsoft 365 y Microsoft Cloud App Security para entregar lugares de trabajo altamente seguros principalmente en la nube, en el buque y en la oficina. Nakilat también adoptó la plataforma Microsoft Azure para optimizar sus operaciones y mejorar la continuidad empresarial, reduciendo los costos operativos en un 50 %. Obtenga más información en este video.

View…

Microsoft Threat Protection stops attack sprawl and auto-heals enterprise assets with built-in intelligence and automation – Microsoft Security

Los atacantes explorarán diferentes dominios, como el correo electrónico, la identidad, los puntos de conexión y las aplicaciones para encontrar el punto de menor resistencia. Las soluciones de defensa actuales se han diseñado para proteger, detectar y bloquear amenazas para cada dominio por separado, lo cual les permite a los atacantes aprovechar las vulnerabilidades de seguridad entre las soluciones, dejando a la empresa vulnerable al ataque. Microsoft Threat Protection detiene la expansión de ataques y repara automáticamente los activos de la empresa con inteligencia y automatización integradas. Siga leyendo para obtener más información.

Read More…

DIFERENCIA ENTRE EL COSTO DE VENTAS Y EL COSTO DE LO VENDIDO

Quién no ha escuchado mencionar el costo de ventas y el costo de lo vendido y, de primera instancia, ha pensado que son lo mismo? Vamos a ver por qué es importante hacer algunas observaciones que nos permitirán comprender mejor sus diferencias.

Primero hay que recordar que, en materia contable, podemos tener dos resultados al momento de llevar la contabilidad: el resultado contable y el resultado fiscal.

El costo de ventas para fines fiscales es diferente que el costo de ventas para fines contables. La autoridad hace la diferencia conceptualmente nombrando costo de lo vendido a la partida deducible fiscalmente y costo de ventas a la partida deducible para fines contables —aunque técnicamente son lo mismo—.

Entonces, ¿qué hace la diferencia entre uno y otro?

Son tres los aspectos que hacen que el costo de ventas para fines fiscales sea diferente al costo de ventas para fines contables:

  1. La consideración de partidas no deducibles en la valuación de los inventarios para fines contables.
  2. La deducción de las inversiones que se hace sobre una base actualizada para fines fiscales y que es diferente a aquella que debe considerarse para fines contables.
  3. La deducibilidad parcial de los pagos que representan los ingresos exentos de impuesto sobre la renta para los trabajadores.

Síguenos en Facebook.

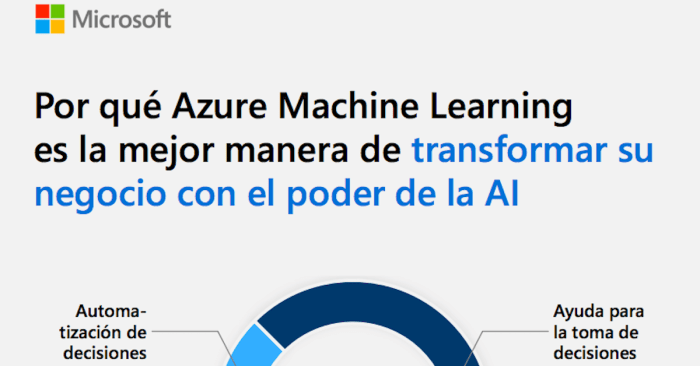
Análisis predictivo

Esta infografía proporciona información general de cómo Azure Machine Learning es la mejor manera de transformar su negocio con el poder de la AI. Esta herramienta destaca la creciente oportunidad de mercado y cómo la propia Microsoft ha aprovechado la AI para dar un impulso continuo a su propio negocio.

View: Análisis predictivo

El poder de la AI implica una gran responsabilidad

En este artículo del blog de Microsoft se discute cómo la AI tiene el potencial de transformar el futuro del trabajo, y es fundamental que las empresas fomenten una cultura que incluya a todo el mundo a medida que se incorporen estrategias de la AI.  

El mayor potencial que tiene la AI es su capacidad de ayudarnos a trabajar juntos para abordar nuestros problemas más difíciles y requiere la responsabilidad compartida de pensar no solo en lo que la AI puede hacer, sino en lo que debería hacer.

Read More…

Alaska Airlines hace que las compras sean más fáciles gracias a un flujo más rápido de sus nuevas funciones de comercio electrónico.

Una gran experiencia de compras en línea comienza con un gran software. Por eso Alaska Airlines usa Microsoft Azure y Windows Server Containers para lanzar nuevas funciones de comercio electrónico más rápido. Los viajeros reciben nuevas ofertas antes, lo que se traduce en clientes más satisfechos y mayores ingresos. Al ejecutar su motor de comercio electrónico en Azure de manera híbrida, Alaska también puede escalar de manera más fácil, y asegurar que sus sitios funcionen en el punto óptimo de rendimiento y costo.

View…

¿Qué es la ciberseguridad?

La ciberseguridad es la práctica de defender las computadoras, los servidores, los dispositivos móviles, los sistemas electrónicos, las redes y los datos de ataques maliciosos. También se conoce como seguridad de tecnología de la información o seguridad de la información electrónica. El término se aplica en diferentes contextos, desde los negocios hasta la informática móvil, y puede dividirse en algunas categorías comunes.

  • La seguridad de red es la práctica de proteger una red informática de los intrusos, ya sean atacantes dirigidos o malware oportunista.
  • La seguridad de las aplicaciones se enfoca en mantener el software y los dispositivos libres de amenazas. Una aplicación afectada podría brindar acceso a los datos que está destinada a proteger. La seguridad eficaz comienza en la etapa de diseño, mucho antes de la implementación de un programa o dispositivo.
  • La seguridad de la información protege la integridad y la privacidad de los datos, tanto en el almacenamiento como en el tránsito.
  • La seguridad operativa incluye los procesos y decisiones para manejar y proteger los recursos de datos. Los permisos que tienen los usuarios para acceder a una red y los procedimientos que determinan cómo y dónde pueden almacenarse o compartirse los datos se incluyen en esta categoría.
  • La recuperación ante desastres y la continuidad del negocio definen la forma en que una organización responde a un incidente de ciberseguridad o a cualquier otro evento que cause que se detengan sus operaciones o se pierdan datos. Las políticas de recuperación ante desastres dictan la forma en que la organización restaura sus operaciones e información para volver a la misma capacidad operativa que antes del evento. La continuidad del negocio es el plan al que recurre la organización cuando intenta operar sin determinados recursos.
  • La capacitación del usuario final aborda el factor de ciberseguridad más impredecible: las personas. Si se incumplen las buenas prácticas de seguridad, cualquier persona puede introducir accidentalmente un virus en un sistema que de otro modo sería seguro. Enseñarles a los usuarios a eliminar los archivos adjuntos de correos electrónicos sospechosos, a no conectar unidades USB no identificadas y otras lecciones importantes es fundamental para la seguridad de cualquier organización.

La extensión de las ciberamenazas

Las ciberamenazas mundiales siguen desarrollándose a un ritmo rápido, con una cantidad cada vez mayor de filtraciones de datos cada año. En un informe de RiskBased Security, se reveló que unos alarmantes 7900 millones de registros han sido expuestos por filtraciones de datos solo en los primeros nueve meses del 2019. Esta cifra es más del doble (112 %) de la cantidad de registros expuestos en el mismo período durante el 2018.

Los servicios médicos, los minoristas y las entidades públicas fueron los que sufrieron más filtraciones, y los delincuentes maliciosos fueron los responsables de la mayoría de los incidentes. Algunos de estos sectores son más atractivos para los cibercriminales, ya que recopilan datos financieros y médicos, aunque todas las empresas que utilizan las redes pueden ser atacadas para robarles datos de clientes, hacer espionaje corporativo o lanzar ataques a sus clientes.

Con la extensión de las ciberamenazas en constante aumento, la Corporación Internacional de Datos predice que el gasto mundial en soluciones de ciberseguridad alcanzará la impresionante cifra de 133 700 millones de dólares para el año 2022. Los gobiernos de todo el mundo han respondido a las crecientes ciberamenazas con orientaciones para ayudar a las organizaciones a aplicar prácticas eficaces de ciberseguridad.

En Estados Unidos, el Instituto Nacional de Estándares y Tecnología (NIST) ha creado un marco de ciberseguridad. Para contrarrestar la proliferación de código malicioso y ayudar en la detección temprana, en el marco se recomienda el monitoreo continuo y en tiempo real de todos los recursos electrónicos.

La importancia de la vigilancia de los sistemas se refleja en los “10 pasos para la ciberseguridad”, orientación proporcionada por el Centro Nacional de Seguridad Cibernética del Gobierno del Reino Unido. En Australia, el Centro Australiano de Seguridad Cibernética (ACSC) publica periódicamente orientaciones sobre la forma en que las organizaciones pueden contrarrestar las últimas amenazas a la ciberseguridad.

Tipos de ciberamenazas

Las amenazas a las que se enfrenta la ciberseguridad son tres:

  1. El delito cibernético incluye agentes individuales o grupos que atacan a los sistemas para obtener beneficios financieros o causar interrupciones.
  2. Los ciberataques a menudo involucran la recopilación de información con fines políticos.
  3. El ciberterrorismo tiene como objetivo debilitar los sistemas electrónicos para causar pánico o temor.

Pero ¿cómo consiguen los agentes malintencionados el control de los sistemas informáticos? Estos son algunos de los métodos comunes utilizados para amenazar la ciberseguridad:

Malware

“Malware” se refiere al software malicioso. Ya que es una de las ciberamenazas más comunes, el malware es software que un cibercriminal o un hacker ha creado para interrumpir o dañar el equipo de un usuario legítimo. Con frecuencia propagado a través de un archivo adjunto de correo electrónico no solicitado o de una descarga de apariencia legítima, el malware puede ser utilizado por los ciberdelincuentes para ganar dinero o para realizar ciberataques con fines políticos.

Hay diferentes tipos de malware, entre los que se incluyen los siguientes:

  • Virus: un programa capaz de reproducirse, que se incrusta un archivo limpio y se extiende por todo el sistema informático e infecta a los archivos con código malicioso.
  • Troyanos: un tipo de malware que se disfraza como software legítimo. Los cibercriminales engañan a los usuarios para que carguen troyanos a sus computadoras, donde causan daños o recopilan datos.
  • Spyware: un programa que registra en secreto lo que hace un usuario para que los cibercriminales puedan hacer uso de esta información. Por ejemplo, el spyware podría capturar los detalles de las tarjetas de crédito.
  • Ransomware: malware que bloquea los archivos y datos de un usuario, con la amenaza de borrarlos, a menos que se pague un rescate.
  • Adware: software de publicidad que puede utilizarse para difundir malware.
  • Botnets: redes de computadoras con infección de malware que los cibercriminales utilizan para realizar tareas en línea sin el permiso del usuario.

Inyección de código SQL

Una inyección de código SQL (por sus siglas en inglés Structured Query Language) es un tipo de ciberataque utilizado para tomar el control y robar datos de una base de datos. Los cibercriminales aprovechan las vulnerabilidades de las aplicaciones basadas en datos para insertar código malicioso en una base de datos mediante una instrucción SQL maliciosa. Esto les brinda acceso a la información confidencial contenida en la base de datos.

Phishing

El phishing es cuando los cibercriminales atacan a sus víctimas con correos electrónicos que parecen ser de una empresa legítima que solicita información confidencial. Los ataques de phishing se utilizan a menudo para inducir a que las personas entreguen sus datos de tarjetas de crédito y otra información personal.

Ataque de tipo “Man-in-the-middle”

Un ataque de tipo “Man-in-the-middle” es un tipo de ciberamenaza en la que un cibercriminal intercepta la comunicación entre dos individuos para robar datos. Por ejemplo, en una red Wi-Fi no segura, un atacante podría interceptar los datos que se transmiten desde el dispositivo de la víctima y la red.

Ataque de denegación de servicio

Un ataque de denegación de servicio es cuando los cibercriminales impiden que un sistema informático satisfaga solicitudes legítimas sobrecargando las redes y los servidores con tráfico. Esto hace que el sistema sea inutilizable e impide que una organización realice funciones vitales.

Ciberamenazas más recientes

¿Cuáles son las ciberamenazas más recientes contra las que deben protegerse las personas y las organizaciones? A continuación, se presentan algunas de las ciberamenazas más recientes comunicadas por los gobiernos de Estados Unidos, Australia y el Reino Unido.

Malware Dridex

En diciembre del 2019, el Departamento de Justicia de los Estados Unidos (DoJ) imputó al líder de un grupo de cibercriminales organizados por su participación en un ataque global del malware Dridex. Esta campaña malintencionada afectó al público, al gobierno, a la infraestructura y a las empresas de todo el mundo.

Dridex es un troyano financiero que posee diferentes funcionalidades. Desde el 2014, afecta a las víctimas e infecta a las computadoras a través de correos electrónicos de phishing o malware existente. Es capaz de robar contraseñas, datos bancarios y datos personales que pueden utilizarse en transacciones fraudulentas, y ha causado pérdidas financieras masivas que suman cientos de millones de dólares.

En respuesta a los ataques de Dridex, el Centro Nacional de Seguridad Cibernética del Reino Unido aconseja a las personas que “se aseguren de que los dispositivos estén actualizados y los antivirus estén activados y actualizados, y de que se realicen copias de seguridad de los archivos”.

Estafas románticas

En febrero del 2020, el FBI advirtió a los ciudadanos de EE. UU. que tuvieran cuidado con el fraude a la confianza que los cibercriminales cometen a través de sitios de citas, salas de chat y aplicaciones. Los perpetradores se aprovechan de las personas que buscan nuevas parejas y engañan a las víctimas para que proporcionen sus datos personales.

El FBI informa que las ciberamenazas románticas afectaron a 114 víctimas de Nuevo México durante 2019, cuyas pérdidas financieras sumaron 1 600 000 dólares.

Malware Emotet

A finales del 2019, el Centro Australiano de Seguridad Cibernética advirtió a las organizaciones nacionales sobre la ciberamenaza mundial generalizada del malware Emotet.

Emotet es un sofisticado troyano que puede robar datos y también cargar otros malware. Emotet se aprovecha de las contraseñas poco sofisticadas y es un recordatorio de la importancia de crear una contraseña segura para protegerse de las ciberamenazas.

Protección del usuario final

La protección del usuario final o la seguridad de endpoints es un aspecto fundamental de la ciberseguridad. Después de todo, a menudo es un individuo (el usuario final) el que accidentalmente carga malware u otra forma de ciberamenaza en su equipo de escritorio, laptop o dispositivo móvil.

Por tanto, ¿de qué manera protegen las medidas de ciberseguridad a los usuarios finales y los sistemas? En primer lugar, la ciberseguridad depende de los protocolos criptográficos para cifrar los correos electrónicos, archivos y otros datos críticos. La ciberseguridad no solo protege la información en tránsito, también ofrece protección contra las pérdidas o el robo.

Además, el software de seguridad del usuario final analiza las computadoras para detectar código malicioso, pone en cuarentena este código y lo elimina del equipo. Los programas de seguridad pueden incluso detectar y eliminar el código malicioso oculto en el registro de arranque maestro (MBR) y están diseñados para cifrar o borrar datos del disco duro de la computadora.

Los protocolos de seguridad electrónica también se enfocan en la detección de malware en tiempo real. Muchos utilizan el análisis heurístico y de comportamiento para monitorear el comportamiento de un programa y su código para defenderse de virus o troyanos que pueden cambiar de forma con cada ejecución (malware polimórfico y metamórfico). Los programas de seguridad pueden restringir los programas que puedan ser maliciosos en una burbuja virtual separada de la red del usuario para analizar su comportamiento y aprender a detectar mejor las nuevas infecciones.

Los programas de seguridad continúan desarrollando nuevas defensas mientras los profesionales de la ciberseguridad identifican nuevas amenazas y formas de combatirlas. Para aprovechar al máximo el software de seguridad del usuario final, los empleados deben aprender a utilizarlo. Lo fundamental es mantenerlo en funcionamiento y actualizarlo con frecuencia para que pueda proteger a los usuarios de las ciberamenazas más recientes.

Consejos de ciberseguridad: protéjase de los ciberataques

¿Cómo pueden las empresas y las personas protegerse contra las ciberamenazas? A continuación, presentamos nuestros mejores consejos de ciberseguridad:

  1. Actualizar el software y el sistema operativo: esto significa que aprovechará las últimas revisiones de seguridad.
  2. Utilizar software antivirus: las soluciones de seguridad, como Kaspersky Total Security, detectarán y eliminarán las amenazas. Mantenga su software actualizado para obtener el mejor nivel de protección.
  3. Utilizar contraseñas seguras: asegúrese de que sus contraseñas no sean fáciles de adivinar.
  4. No abrir archivos adjuntos de correos electrónicos de remitentes desconocidos: podrían estar infectados con malware.
  5. No hacer clic en los vínculos de los correos electrónicos de remitentes o sitios web desconocidos: es una forma común de propagación de malware.
  6. Evitar el uso de redes Wi-Fi no seguras en lugares públicos: las redes no seguras lo dejan vulnerable a ataques del tipo “Man-in-the-middle”.